Показаны сообщения с ярлыком Linux. Показать все сообщения

26 июля 2013

Canonical готовит лучший инструмент любого инсайдера

Сегодня в любом офисе у каждого есть смартфон. Другое дело, что смартфон смартфону рознь, и хотя сегодня любое из подобных устройств имеет более чем достаточное количество функций, вряд ли кто-то сможет сказать, что смартфоны уже во всем догнали ПК. Это касается и такой специфической метрики, как полезность для инсайдера.
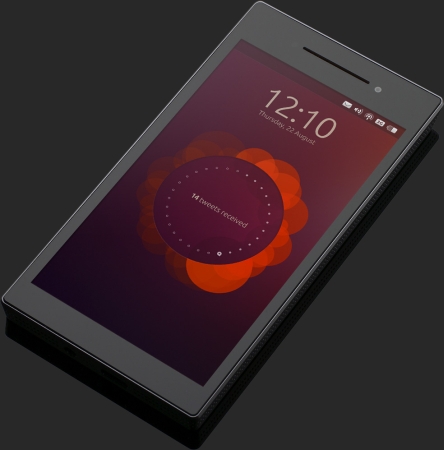
Но, судя по всему, в самое ближайшее время всё может измениться благодаря уже сейчас достаточно известной в ИТ-мире компании Canonical, решившей урвать свою долю от лакомого смартфонного пирога, и обещающей, ни много ни мало, революцию в мире смартфонов, да такую, которая Apple с её "айфонами" и не снилась.
Тот, кто не в курсе, может прочитать этот пост, суть же вот в чем:
830 долларов — не очень и завышенная цена, поскольку за эти деньги покупатель получает девайс с 4 ГБ ОЗУ, 128 ГБ внутренней памяти, сапфировым дисплеем и прочими вкусностями. И да, это устройство будет работать и с ОС Android, и с ОС Ubuntu. Кроме всего прочего, телефон можно подключить к монитору, к телефону подсоединить клавиатуру, мышку, и работать, фактически, на десктопном ПК с Ubuntu Linux.
Т.е. Canonical за сравнительно небольшие деньги готовится продавать гибрид смартфона и полноценного компьютера, который создаст еще больше проблем, чем современные устройства - ведь безопасники и так ума не приложат, что делать с BYOD, а будет еще хуже.
Сможет ли отрасль ИБ дать адекватный ответ "проискам" Canonical? Понятно, что сразу по выходе устройства в свет на это надеяться не приходится. Наверное, на первых порах мы будем свидетелями тотального запрета подобных устройств, пока индустрия не придумает более адекватный ответ на их появление. Да и то лишь если их число превысит какую-то критическую отметку...
Но это будущее, причем  а чем сейчас мы можем ответить? На ум приходит такой сценарий. Наша DLP-система умеет фиксировать факты подключения устройств к машине. При этом выдираются различные данные, среди которых есть и производитель. Пока кроме Canonical никто таких устройств производить не собирается, так что можно с уверенностью считать, что именно на эту компанию и нужно ориентироваться. Можно создать алерт, который автоматически будет выявлять факты подключений подобных устройств к машинам пользователей.
А какие у вас будут мысли на этот счет?
А. Дрозд,
заместитель PR-директора компании SearchInform

12 июня 2013

Ничто не ново под Луной...

Что ни говори, а всё меньше и меньше в мире остается платформ, про которые с чистой совестью можно сказать, что для них нет вредоносного ПО. Благодаря Android мы знаем, что и Linux вполне уязвим для вирусов, а трояны под Mac OS показали нам, что и "яблочники" не защищены от подобной напасти. Фактически, сегодня можно вести речь о том, что вирусов нет только для тех платформ, которыми никто не пользуется - например, под мобильную ОС Tizen, которой не столь давно прочили большое будущее, но которая как-то не тянет пока на "убийцу Android".
 
Впрочем, и настольные, и серверные версии Linux'а остаются интересными для вирусописателей мишенями. Что касается настольных, то их пока не очень много (и вряд ли когда-то будет сильно больше), то здесь сообщения о вредоносах приходят практически ежедневно:
В новой версии Linux.Sshdkit злоумышленниками был внесен ряд изменений, которые затрудняют перехват вирусными аналитиками украденных паролей. Был, в частности, изменен метод определения адресов серверов, на которые данный троянец передает информацию. Теперь для определения целевого сервера применяется текстовая запись, в которой содержатся данные, зашифрованные при помощи RSA-ключа, его размер составляет 128 байт. Другое изменение – модернизирован алгоритм получения троянцем команд, теперь вредоносная программа получает специальную строку, которая и позволяет успешно выполнять команды вирусописателей.
Нужно сказать, что арсенал у Linux-троянцев, атакующих сервера, как правило, заметно лучше, чем у их "коллег", живущих на Windows-машинах. В этом, в общем-то, нет ничего странного или необычного, потому что ценность для злоумышленника сервер представляет куда большую.
Поэтому, дамы и господа, если поклонники свободного ПО, работающие в вашей организации, сумели доказать руководству необходимость замены корпоративного Windows-сервера на Linux под предлогом того, что тот неуязвим для вредоносов, можете показать руководству новость по ссылке - тогда у него откроются глаза на Linux. Нет, конечно, я не буду утверждать, что надо менять сервер на Linux на "виндовый" - нужно просто так же внимательно, как и под Windows, относиться к вопросам безопасности и регулярным обновлениям.
Р. Идов,
ведущий аналитик компании SearchInform