Показаны сообщения с ярлыком компания SearchInform. Показать все сообщения

28 мая 2018

Директор учебного центра «СёрчИнформ» провел авторский практикум в «Технической академии Росатома»

В «Технической академии Росатома» 25 мая 2018 года завершился двухнедельный курс повышения квалификации по программе «Администрирование информационной безопасности в автоматизированных системах». В рамках курса практические занятия провел директор Учебного центра «СёрчИнформ» Алексей Дрозд.

Авторский практикум был посвящен тонкостям применения инструментов класса DLP в работе служб безопасности предприятий атомной и смежных отраслей.

Директор Учебного центра «СёрчИнформ» сосредоточился на задачах, связанных с развертыванием и администрированием DLP-систем, и представил новые инструменты аналитики. Способы и методы анализа данных Алексей Дрозд проиллюстрировал примерами из практики внедрения DLP-комплекса «Контур информационной безопасности СерчИнформ».

Отдельные блоки занятий были посвящены структуре конфликта и способам его разрешения в ежедневной практике ИБ-службы, а также правовым аспектам использования DLP-решений.

«Обеспечение информационной безопасности крайне важно в атомной отрасли, поэтому «Техническая академия Росатома» много работает в этом направлении, составляет специализированные учебные программы и помогает специалистам поддерживать знания и навыки в актуальном состоянии. Перед началом занятий мы провели опрос и вместе с преподавателями Академии составили план семинара, который помог получить максимальный КПД учебного дня. Мы признательны за возможность поделиться нашим опытом с профессиональной аудиторией, реально, а не формально заинтересованной в повышении квалификации. И договорились повторить практикум осенью», – рассказал директор Учебного центра Алексей Дрозд.

Программа «Администрирование информационной безопасности в автоматизированных системах», разработанная в «Технической академии Росатома», рассчитана на специалистов, выполняющих задачи по защите информации от несанкционированного доступа в автоматизированных системах на базе средств вычислительной техники. Следующий набор запланирован на конец ноября 2018 года.

АНО ДПО «Техническая академия Росатома» – единый центр компетенций в области ядерных технологий, обеспечивает подготовку российского и иностранного персонала атомной отрасли. В 2017 году обучение в «Технической академии Росатома» прошли более 15000 человек. Учредители организации – Госкорпорация «Росатом», АО «Атомэнергопром», АО «Концерн Росэнергоатом» и АО «Русатом Сервис».

Российский разработчик инструментов информационной безопасности – компания «СёрчИнформ» – занимается переподготовкой и повышением квалификации ИБ-специалистов на базе собственного Учебного центра с 2013 года. Эксперты Центра подготовили шесть программ для проработки разных аспектов работы ИБ-службы. Всего обучение прошли 450 специалистов. Компания сотрудничает с 65 вузами, участвуя в подготовке молодых специалистов.

25 мая 2018

«СёрчИнформ» продолжила серию Road Show в Южной Африке

Подведя итоги Road Show в Латинской Америке, «СёрчИнформ» продолжила серию мероприятий в Африке. 16 и 23 мая конференции «Money Loss Prevention: защита будущего» посетили специалисты по информационной безопасности и топ-менеджеры компаний из ЮАР. «СёрчИнформ» стартовала с кампанией в Центурионе, а через неделю посетила Кейптаун.

26 января 2017

«Кризис знаний» в ИБ. Разбираемся в масштабе проблемы и ищем решение

Рекрутинговые агентства предсказалина 2017 год обострение конкуренции между работодателями за ИБ-специалистов. Прогноз подтверждается свежим исследованием компании TrustWave (США), которая специализируется в области защиты данных в Сети и выдает SSL-сертификаты. Краткий вывод изучения кадрового потенциала ИБ-отрасли: специалистам по защите информации недостает знаний и навыков для противодействия угрозам, а компаниям все труднее найти и удержать в штате квалифицированных сотрудников. Причем речь идет об IT-компаниях.

23 сентября 2013

Где и как почерпнуть знания о практике применения DLP

Проблема, которую я неоднократно затрагивал в своих постах, все еще актуальна для большинства безопасников, даже для далеко не новичков в своем деле. Она заключается в обилии теоретической информации (в книгах, в Сети, на учебных курсах) при нехватке информации сугубо практической.
Ещё Маркс замечал, что практика -  критерий истины, то есть, на голой теории далеко не уедешь. Любой активно работающий безопасник, конечно, получает массу практических знаний из собственного опыта, но такой путь их получения неизбежно сопряжен с множеством допускаемых им ошибок. Кто не падал, когда учился ходить? Только "синяки и шишки", которые набивают безопасники во время своей учебы, могут стоить компании, в которой они работают, чересчур дорого. Но и не учиться тоже никак нельзя. Налицо проблема, которая требует разрешения.
По моему глубокому убеждению, единственным её решением может быть постоянное общение с практиками, являющимися признанными экспертами в своей отрасли, которые смогут ответить на практически любые по сложности вопросы, связанные так или иначе со сферой ИБ, показать какие-то приемы, посоветовать готовые решения. Это всё здорово экономит и деньги, и время.
Всё это очень хорошо, но где взять достаточное количество опытных безопасников, с которыми можно поговорить о наболевшем, посоветоваться? Очевидно, что проще всего это сделать на профильных мероприятиях. Там обычно и "тусуются" разные "звезды" в сфере ИБ, которые вряд ли встретятся вам где-либо еще.
Но самая большая проблема профильных мероприятий заключается в том, что они обычно проходят в центре, по регионам никто не ездит. Хотя в разных регионах, в связи с особенностями законодательства и менталитета, а также сложившихся реалий среды, актуальными будут разные ответы на один и тот же вопрос. Поэтому глубо будет не сходить на такое мероприятие, которое проходит буквально рядом с домом.
*Внимание, неприкрытая реклама*. Наша компания начинает ежегодное осеннее роад-шоу, которое в этом году посетит 24 (!) города в России, Украине и Казахстане. Подробности здесь. Приходите, будет интересно!

12 апреля 2013

Пару слов о нашем RoadShow, или чего на самом деле требует публика

Если вы читаете наши корпоративные новости, то могли узнать, что у нас в эти дни проходит традиционное весенее RoadShow. Несмотря на то, что оно уже не первый год проходит в одних и тех же городах, в этом году посещаемость у семинаров прямо-таки феноменальная. В чем причина? В том, что мы, в отличие от конкурентов, точно знаем, чего хочет публика.
На семинар в Москве, прошедший второго апреля, пришли 500 человек, а на позавчерашние семинары в Санкт-Петербурге и Новосибирске - 200 и 100, соответственно. Если учесть, что все эти люди были безопасниками (не ниже начальника ИБ или СБ), айтишниками (не ниже CIO) и руководителями (замдиректора, директора), то цифры действительно впечатляющие. Как нам это удается, спросите вы. Как говорится, ловкость рук и никакого мошенничества.
Я легко раскрываю наши секреты по той простой причине, что повторить успех очень сложно. Дело в том, что мы решили в наших семинарах сосредоточиться на практике обеспечения ИБ в компаниях и госструктурах, а не на расхваливании наших продуктов, как делают конкуренты. Мы показываем наши продукты в действии, и рассказываем о том, как они работают в реальных компаниях. Но для этого нужны реально работающие продукты и реальные внедрения, которые приводят не только к "распилу" бюджетов, но и к тому, что продукты реально повышают информационную защищенность организации. Многие ли из наших конкурентов, любящих покричать о своём "лидерстве на рынке", способны похвастаться такими внедрениями?..
Я без преувеличения могу сказать, что на сегодняшний день именно SearchInform обладает богатейшим во всей  России опытом обеспечения информационной безопасности в компаниях, работающих в разных отраслях, а также в государственных организациях. Этим опытом мы и хотим поделиться на семинарах в рамках нашего RoadShow, и судя по неподдельному интересу тех, кто на семинары приходит, у нас это вполне получается.
Если вы еще не были на наших семинарах, у вас есть хороший шанс попасть на них. До 18 апреля они ещё  пройдут Казани, Киеве, Краснодаре и Екатеринбурге.
Р. Идов,
ведущий аналитик компании  SearchInform

04 февраля 2013

Закон о коммерческой тайне и «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM»

Обратимся сегодня к не совсем привычной для читателей нашего блога, но важной законодательной стороне защиты данных с помощью нашего безоговорочно лидирующего на российском DLP-рынке решения - "Контура информационной безопасности SearchInform". Сегодня мы говорим о том, как соотносится применение нашего решения с Законом о коммерческой тайне.


  • Согласно пп. 2, п. 1, ст. 10, доступ к информации, составляющей коммерческую тайну, должен быть ограничен «путем установления порядка обращения с этой информацией и контроля за соблюдением такого порядка». «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM» обеспечивает контроль распространения информации через различные каналы, используемые в организациях, позволяя снизить риск утечки информации, составляющей предмет коммерческой тайны.
  • Согласно пп. 3, п. 1, ст. 10, обладатель информации должен проводить «учет лиц, получивших доступ к информации, составляющей коммерческую тайну, и (или) лиц, которым такая информация была предоставлена или передана». «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM»  позволяет контролировать пересылку информации, составляющую коммерческую тайну, и устанавливать адресата для каждого из протоколов. Интеграция с доменной структурой Windows позволяет надежно установить пользователя, отправившего данную информацию.
  • Согласно п. 4, ст. 10 обладатель информации, составляющей коммерческую тайну, вправе применять технические средства защиты конфиденциальности такой информации. «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM» является средством, позволяющим комплексно контролировать защищенность информации от утечек по всем возможным каналам её передачи, и, следовательно, являющимся средством защиты.
  • Согласно п. 5, ст. 10 меры по обеспечению конфиденциальности информации, составляющей коммерческую тайну, должны быть разумно-достаточными. Т.е. к ней нельзя пускать третьих лиц, но те, кто использует информацию для работы, получают к ней доступ. «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM» позволяет контролировать доступ к информации, находящейся на файл-серверах, и проконтролировать появление конфиденциальных данных на пользовательских рабочих станциях.
  • Согласно п.2. ст. 14, Работник, который в связи с исполнением трудовых обязанностей получил доступ к информации, составляющей коммерческую тайну, в случае умышленного или неосторожного разглашения этой информации при отсутствии в действиях такого работника состава преступления несет дисциплинарную ответственность в соответствии с законодательством. Чтобы доказать вину работника, необходимо зафиксировать факт утечки информации . «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM» позволяет сделать это для всех возможных каналов утечки информации.
  • Согласно пп.3, п.1, ст. 11, в целях охраны конфиденциальности информации работодатель обязан создать работнику необходимые условия для соблюдения им установленного работодателем режима коммерческой тайны. Благодаря техническому контролю данных передаваемых по различным каналам, уменьшается риск утечки информации, составляющей коммерческую тайну.
  • Согласно п.1 ст. 13, органы государственной власти, иные государственные органы, органы местного самоуправления в соответствии с настоящим обязаны создать условия,  беспечивающие охрану конфиденциальности информации, предоставленной им юридическими лицами или индивидуальными предпринимателям. Благодаря тому, что «КОНТУР ИНФОРМАЦИОННОЙ БЕЗОПАСНОСТИ SEARCHINFORM» позволяет выполнить требования закона «О коммерческой тайне», он может применяться в государственных учреждениях для защиты от утечек данных информации, полученной от юридических лиц и индивидуальных предпринимателей.
Р. Идов,
ведущий аналитик компании SearchInform

09 января 2013

Немного пищи для размышлений

Чтобы немного разбавить поток размышлений в нашем прекрасном блоге, вместо самих размышлений подкину немного пищи для них - в виде статистики по количеству утечек в России в различных отраслях. Статистика за 2011-й год, за 2012-й еще не подбивали.
Статистика, я бы сказал, несколько неожиданная. Потому что логика подсказывает, что на первом месте должны стоять банки, не так ли? Но на нём по какой-то не совсем очевидной причине стоит промышленность. Аналогичным образом, непонятно, почему утечек в дистрибуции больше, чем в ИТ-компаниях. Ведь всегда говорилось о том, что утечки - бич бизнеса, связанного с обработкой информации, то есть, ИТ и банки под это определение подходят явно лучше, чем промышленные компании и энергетика.
Попробую предложить своё объяснение, а вы, если захотите, можете не согласиться.
Основная причина - в том, что утечки происходят во всех компаниях одинаково часто, то есть, распределение количества инцидентов по отраслям равномерное. Просто в России намного больше промышленных предприятий и дистрибуторских компаний, чем банков и ИТ-компаний. Соответственно, и абсолютная величина утечек в промышленности больше при равных относительных величинах.
Из этого со всей неизбежностью следует, что нет отраслей, в которых нет оснований опасаться утечек информации. То есть, вот так вот просто - нет. Если вы занимаетесь строительством, вы можете пострадать точно так же, как и тот, кто разрабатывает игры под "айфоны". Впрочем, из-за того, что этот факт мало кто воспринимает, существует и вторая причина подобного распределения утечек. Она заключается в том, что банки и ИТ-компании лучше подготовлены к борьбе с ними, в то время как те же промышленность и энергетика обращают на эту угрозу значительно меньше внимания. То есть, при равной вероятности утечек, шансов на их предотвращения в банке или ИТ-компании больше, чем на заводе или электростанции.
Ну, и еще, напоследок, немного статистике по каналам утечек. Она выглядит так:
  • электронная почта - 29%
  • http (куда включены и соцсети) - 23%
  • внешние носители информации - 18%
  • протоколы мгновенного сообщения, такие как ICQ - 13% 
  • документы, отправляемые сотрудниками на печать - 10%
  • Skype - 6%
Ну, здесь, думаю, ничего особенно неожиданного вы не увидели.
Конечно, интересно будет это всё посмотреть в динамике, поэтому ждём данных за 2012-й год.
Р. Идов,
ведущий аналитик компании SearchInform

28 декабря 2012

С Новым годом!

Что ж, вот и настало время для новогодних поздравлений. Не знаю, конечно, может быть, они уже и успели набить вам оскомину, но не поздравить всё равно нельзя.
Никаких итогов подводить не будем. Не потому что итоги будут неутешительными - если говорить не об отрасли, например, а только о нашей компании, то позитива будет море, - а просто потому, что нет в этом особого смысла. Думаю, что наши читатели всё равно следят за нашими новостями, которые публикуются ведущими отраслевыми СМИ, да и об общем состоянии индустрии осведомлены более чем хорошо. Зачем же отнимать время повторением пройденного?
Что же вам пожелать? Наверное, наилучшее пожелание безопаснику, в силу специфики его работы, это чтобы этой самой работы было всё-таки поменьше. Пожелание, конечно, неплохое, но без работы навыки и знания "ржавеют", что тоже не очень хорошо. Поэтому переформулирую: желаю, чтобы все тревоги были учебными, а не боевыми. Хотя, конечно, к сожалению, это пожелание мало выполнимо.
Каким будет год будущий? Не знаю, хотя, конечно, кое-какие прогнозы есть. Они, с одной стороны, позитивные, с другой - не очень. Отрасль продолжает расти, но это означает и увеличения количества угроз. Решения становятся более эффективными, но и злоумышленники, включая инсайдеров, не дремлют. Мы развиваемся, но и конкуренты не стоят на месте... В общем, у каждой медали есть две стороны. Поэтому желаю вам, чтобы весь год вы чаще видели всё-таки сторону более для вас приятную.
Что ж, еще раз, с наступающим Новым годом, от компании SearchInform и от себя лично.
Всегда ваш,
Роман Идов,
ведущий аналитик компании SearchInform.

25 июня 2012

DLP от первого лица

Руководящий состав нашей замечательной компании, к сожалению, сравнительно редко "светится" в прессе - слишком много дел, связанных с управлением успешным и динамично развивающимся бизнесом. Тем ценнее каждое появляющееся в СМИ интервью, поскольку в них более чем достаточно как конкретной информации, так и просто умных мыслей, дающих повод для размышления. Буквально сегодня CNews опубликовали интервью с генеральным директором компании SearchInform Львом Матвеевым. Скажу без ложной скромности: читать каждому безопаснику просто обязательно, не пожалеете!
Зачем вообще читать интервью с руководителями высшего звена, которые не имеют практического опыта работы в сфере ИБ на реальных предприятиях? Для того, чтобы уловить основные тенденции, которым следует рынок. Потому что именно они сегодня могут рассказать, что ожидает нас завтра, с какими мы будем работать системами и какими руководствоваться документами. В этом плане, думаю, интервью с CEO ИБ-компаний даже полезнее, чем специальные прогнозы, составленные разномастными "экспертами".
Впрочем, всегда полезно ознакомиться с мыслями любого умного человека. А как может быть неумным тот, кто создал с нуля одну из успешнейших в индустрии компаний, которая, заметьте (об этом тоже говорится в интервью) является сегодня ЕДИНСТВЕННЫМ DLP-вендором, имеющим представительства по всей федерации. Думаю, одно это является достаточным оправданием времени, потраченному на чтение статьи.
В общем, еще раз ссылка: http://www.cnews.ru/reviews/index.shtml?2012/06/25/494122_2. Читайте, обсуждайте, комментируйте! Заранее всем спасибо за внимание к этому интервью!
Р. Идов,
аналитик компании SearchInform

06 июня 2012

Обновление корпоративного сайта

Допускаю, что вы не каждый день заходите на наш корпоративный сайт, поэтому позволю себе обратить ваше внимание на то, что он немного обновился. Конечно, нельзя сказать, что перед вами принципиально новый сайт, потому что и старый был не плох.
Специально не буду ничего писать по поводу того, лучше или хуже стал сайт в результате обновления - судить об этом только его посетителям (кстати, буду рад увидеть дельные предложения по поводу сайта в комментариях).
Конечно, можете сказать вы, что корпоративный сайт - вовсе не самое главное для компании, которая производит ИБ-продукты. Конечно, сам по себе продукт гораздо важнее. Но с сайтом работает всё то же, о чем я не столь давно писал в посте, посвященном пользовательским интерфейсам в ИБ. Наличие хорошего сайта, как и хорошего интерфейса - признак уважения к тому, кто работает с продуктом. Все-таки на сайте тоже периодически требуется искать информацию об обновлениях и прочие полезные вещи, а если сайт неудобен, то сделать это непросто.
Ну а вообще, если вы не заходили ни разу на корпоративный сайт SearchInform, то могу сказать, что сделать это стоит хотя бы ради подборки новостей, которую мы делаем ежедневно. Вы можете, кстати, увидеть эти новости в нашем зеркале блога на Блогспоте. Могу сказать без лишней скромности, что подборка не хуже многих профильных СМИ, на которые я периодически в этом блоге ссылаюсь.
Надеюсь, что этот пост не покажется вам слишком рекламным - но все-таки событие достаточно важное, чтобы о нем рассказать.
Р. Идов,
аналитик компании SearchInform

30 марта 2012

Это вам не SOPA, или как мы перебежчика ловили

Думаю, большинство читателей нашего блога уже успели ознакомиться с весьма небезынтересной новостью об отклоненном американским сенатом законопроекте, запрещающим работодателям требовать от работников указывать идентификационные данные. Этот проект, в отличие от нашумевшего SOPA, особенно лоббировать было, в общем-то, некому. Поэтому практика "отдай мне все пароли" очень даже может прижиться.
На самом деле, особой необходимости в том, чтобы требовать от работника пароли и явки, сегодня у работодателей нет. Нормальная DLP-система на 100% покрывает потребности в контроле действий сотрудников для абсолютного большинства компаний. Наша компания не столь давно подтвердила эту очевидную истину, поймав за руку конкурента, мечтающего сманить к себе сотрудника техподдержки.
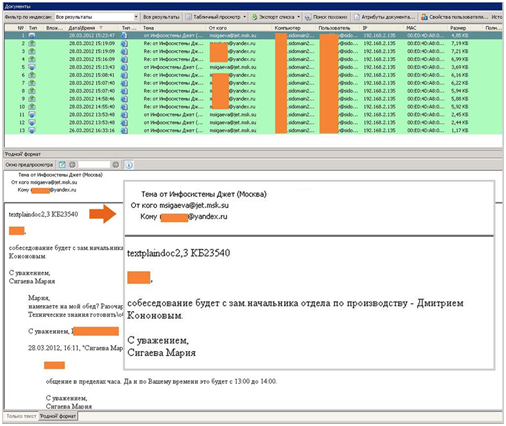
26 марта «Контур информационной безопасности SearchInform», установленный во всех офисах организации, зафиксировал факт входящего web-сообщения от сотрудницы HR-департамента компании Инфосистемы Джет Марии Сигаевой.

Данное письмо было отправлено на личный e-mail ведущего инженера службы технической поддержки компании SearchInform.

По итогам обнаруженного инцидента служба безопасности SearchInform отнесла данного сотрудника к группе риска.
28 марта «Контуром информационной безопасности SearchInform» было зафиксировано письменное предложение г-жи Сигаевой, адресованное сотруднику SearchInform, пройти собеседование с заместителем начальника отдела производства компании Инфосистемы Джет Дмитрием Кононовым.


Skype-cобеседование инженера SearchInform с сотрудником Инфосистемы Джет планировалось провести 29 марта с 13.00 до 14.00. В оговоренный промежуток времени файла записи запланированного разговора в базе перехвата SearchInform SkypeSniffer не оказалось. Сотрудник SearchInform был вызван в службу безопасности компании для разъяснения ситуации. Инженер подтвердил факт телефонного собеседования с г-ном Кононовым. Из дальнейшего объяснения сотрудника SearchInform выяснилось, что контакт с представителями Инфосистемы Джет был обусловлен исключительно профессиональным любопытством и желанием узнать свою стоимость на рынке труда. Переход к конкуренту инженером не рассматривался в принципе.
Вот такая иллюстрация очевидного принципа: DLP гораздо лучше, чем передача паролей. Всё в рамках закона, руководство в курсе, конкурент посрамлён. Так почему бы лучше законодательно не обязать всех устанавливать DLP? Идиотские инициативы отпадут сами собой, а инсайдеры и перебежчики получат по заслугам.
Р. Идов,
аналитик компании SearchInform

29 сентября 2011

Немного о нашем роад-шоу

Как известно каждому, кто следит за нашим корпоративным сайтом, компания SearchInform в этом году проводит с 27 сентября по 1 декабря самое масштабное (пока что) в своей истории роад-шоу по инфрмационной безопасности. С полным списком городов и датами проведения каждого из мероприятий в рамках роад-шоу можно познакомиться здесь. Я же немного расскажу о том, что можно ожидать от наших семинаров.
Обратите внимание, что мы говорим о проводимых в рамках роад-шоу мероприятиях не как о презентациях, а как о семинарах. Что это значит? Это значит, что на них можно увидеть и услышать не только информацию о "Контуре информационной безопасности SearchInform", но и о других интересных вещах. В первую очередь, конечно, о том, что вообще скрывается за термином "информационная безопасность", и почему компаниям следует отнестись к нему со всей возможной внимательностью. Дело в том, что значительная часть тех, кто приходит на эти семинары - это руководители и айтишники, и именно для них необходим такой вводный инструктаж.
Впрочем, безопаснику, особенно практику, тоже будет интересно, потому что на большинстве из семинаров, проходящих в рамках роад-шоу (за все не поручусь, зависит от города) идет активное обсуждение практик обеспечения ИБ в организациях, где можно почерпнуть не только ценный опыт чужих "граблей", но и свежие идеи, что тоже, согласитесь, немаловажно. Само собой, как и на любом подобном мероприятии, можно встретиться и познакомиться с интересными людьми.
От "Контура информационной безопасности", конечно, тоже никуда не деться, но рассказ о нем не будет сухим и голословным, в духе маркетинговых материалов, которые раздают на выставках. Поскольку у докладчиков на семинаре будет действующая модель офиса с "Контуром" в нем (в виде VMWar'ки), то на любой интересующий вопрос по функциональности продукта можно получить 100% подтвержденный практикой ответ.
Заинтересовались? Ищите свой город в этом длиннющем списке и незамедлительно регистрируйтесь!
Р. Идов,
аналитик компании SearchInform

16 мая 2011

С безопасностью по-прежнему не всё гладко...

Может быть, вы уже и видели результаты нашего нового исследования среди московских организаций, но, тем не менее, не могу не прокомментировать их здесь. Потому что, несмотря на то, что время идёт, положительная динамика не так хорошо заметна, как хотелось бы. Хотя она, безусловно, есть.
Результаты, которые можно увидеть по ссылке выше, не буду здесь дублировать, приведу только диаграммы, которые могут наглядно показать ситуацию (которая, повторюсь, не слишком радует).
Итак, что же именно в этой картинке меня лично не радует? В первую очередь, вторая строка, говорящая нам красноречиво о том, что большинство организаций до сих пор предпочитают разговоры с сотрудниками (см. первую строку) реальной защите своих информационных активов. И это несмотря на то, что и сотрудники, и бывшие сотрудники стараются день и ночь, вынося информацию из организаций (см. следующие две строки).
Ешё одна явно негативного толка тенденция - это стремление запрещать вместо того, чтобы контролировать. Воспитанные в духе советской системы безопасники полагают, что если что-то запретить, да ещё, кроме этого, провести политинформацию с сотрудниками, то всё будет прекрасно защищено. Но поскольку уровень компьютерной грамотности "офисного планктона" заметно превышает оный, существовавший даже пару лет тому назад, надеяться на эффективность подобных мер пока что, по крайней мере, наивно, а я бы даже сказал, что и опасно.
В свете сказанного выше просто не могу не привести мнение нашего генерального директора Льва Матвеева: «результаты  исследования, которое мы провели среди московских коммерческих и государственных организаций, довольно неутешительны: количество тех из них, где используются средства защиты от утечек информации, весьма низкое – всего 35%. На мой взгляд, во многом проблема заключается в инертности мышления руководства, которое все еще недооценивает важность информации в современных условиях – что удивительно для такого мегаполиса, как Москва. Тем не менее, налицо положительная динамика: уже больше половины организаций, по крайней мере, готовы внедрять средства защиты от утечек, а ведь еще несколько лет назад многие о них даже не слышали».
Собственно, добавить к этому нечего. Как уже предлагали читатели нашего блога, мы будем продолжать вести просветительскую работу - через семинары, СМИ и Сеть. Пусть постепенно, но ситуация в сфере обеспечения информационной безопасности в нашей стране всё-таки исправляется, и будем стараться способствовать этому и дальше.
Р. Идов,
аналитик компании SearchInform

25 января 2011

Прогнозы, прогнозы, прогнозы...

Прогнозы от предсказаний и гаданий отличаются тем, что составляются не на основании расположения частиц в кофейной гуще или карт на столе гадалки, а на основе каких-то факто и данных. Поэтому, хотя предсказания читать тоже бывает достаточно интересно (по крайней мере, это должно быть интересно всем людям с чувством юмора), прогнозы читать и обсуждать всё-таки и интереснее, и полезнее.
К чему это я? К тому, что компания SearchInform опубликовала прогнозы, составленные её аналитическим центром, на 2011-й год. Для тех, кто не хочет читать целиком (хотя там, в принципе, не очень много текста), изложу основные пункты тезисно:
  • рынок ИБ выростет в 2 раза по сравнению с ростом за 2010;
  • половина компаний, у которых еще нет DLP-системы, начнут её внедрять;
  • заметно возрастет количество утечек именно персональных данных, особенно в первом полугодии;
  • количество других утечек будет держаться примерно на том же уровне, что и в 2010 году;
  • переход от «заплаточных» систем из компонентов разных вендоров к интегрированным;
  • DLP-системы закроют еще больше каналов и возможных угроз;
  • постепенный переход к модульной архитектуре DLP-систем.
В тексте по ссылке каждый из этих пунктов аргументируется и поясняется.
А что вы думаете по поводу этих прогнозов? Согласны или нет, стоит ли их чем-либо дополнить, и есть ли вообще смысл прогнозировать ситуацию в такой динамично развивающейся отрасли, как сегодняшняя ИБ?
Р. Идов,
эксперт по информационной безопасности

07 декабря 2010

Добро пожаловать в наш блог!

Компания SearchInform, российский лидер рынка средств информационной безопасности, представляет вам свой  новый блог. Это будет не просто корпоративный блог с пресс-релизами и новостями компании, и не скучный блог о том, как хороши её продукты. Со страниц этого блога специалисты компании и приглашенные эксперты будут высказываться об актуальных проблемах в сфере информационной безопасности и путях их решения, о тенденциях рынка, об особенностях нормативного и технического обеспечения информационной безопасности, и о многом другом, о чем сегодня сложно даже предположить.
Мы обещаем приложить со своей стороны максимум усилий для того, чтобы сделать этот блог интересным для всех, кто работает в сфере информационной безопасности, и надеемся на обратную связь с сообществом специалистов, без которой этот блог не сможет полноценно расти и развиваться. Пишите комментарии, письма, обсуждайте публикации - словом, помогайте нам сделать блог лучше и интереснее.