Показаны сообщения с ярлыком практика. Показать все сообщения

28 мая 2018

Директор учебного центра «СёрчИнформ» провел авторский практикум в «Технической академии Росатома»

В «Технической академии Росатома» 25 мая 2018 года завершился двухнедельный курс повышения квалификации по программе «Администрирование информационной безопасности в автоматизированных системах». В рамках курса практические занятия провел директор Учебного центра «СёрчИнформ» Алексей Дрозд.

Авторский практикум был посвящен тонкостям применения инструментов класса DLP в работе служб безопасности предприятий атомной и смежных отраслей.

Директор Учебного центра «СёрчИнформ» сосредоточился на задачах, связанных с развертыванием и администрированием DLP-систем, и представил новые инструменты аналитики. Способы и методы анализа данных Алексей Дрозд проиллюстрировал примерами из практики внедрения DLP-комплекса «Контур информационной безопасности СерчИнформ».

Отдельные блоки занятий были посвящены структуре конфликта и способам его разрешения в ежедневной практике ИБ-службы, а также правовым аспектам использования DLP-решений.

«Обеспечение информационной безопасности крайне важно в атомной отрасли, поэтому «Техническая академия Росатома» много работает в этом направлении, составляет специализированные учебные программы и помогает специалистам поддерживать знания и навыки в актуальном состоянии. Перед началом занятий мы провели опрос и вместе с преподавателями Академии составили план семинара, который помог получить максимальный КПД учебного дня. Мы признательны за возможность поделиться нашим опытом с профессиональной аудиторией, реально, а не формально заинтересованной в повышении квалификации. И договорились повторить практикум осенью», – рассказал директор Учебного центра Алексей Дрозд.

Программа «Администрирование информационной безопасности в автоматизированных системах», разработанная в «Технической академии Росатома», рассчитана на специалистов, выполняющих задачи по защите информации от несанкционированного доступа в автоматизированных системах на базе средств вычислительной техники. Следующий набор запланирован на конец ноября 2018 года.

АНО ДПО «Техническая академия Росатома» – единый центр компетенций в области ядерных технологий, обеспечивает подготовку российского и иностранного персонала атомной отрасли. В 2017 году обучение в «Технической академии Росатома» прошли более 15000 человек. Учредители организации – Госкорпорация «Росатом», АО «Атомэнергопром», АО «Концерн Росэнергоатом» и АО «Русатом Сервис».

Российский разработчик инструментов информационной безопасности – компания «СёрчИнформ» – занимается переподготовкой и повышением квалификации ИБ-специалистов на базе собственного Учебного центра с 2013 года. Эксперты Центра подготовили шесть программ для проработки разных аспектов работы ИБ-службы. Всего обучение прошли 450 специалистов. Компания сотрудничает с 65 вузами, участвуя в подготовке молодых специалистов.

28 августа 2013

Как обезопасить компанию от кражи интеллектуальной собственности?

Компании, главным активом которых является информация, всеми силами стараются защищать собственные разработки. Если конкуренты получат доступ к ним, то они сэкономят миллионы человеко-часов, потраченные на создание интеллектуальной собственности, и смогут обойтись без значительных финансовых вложений, которыми сопровождаются любая разработка чего-то нового.
Интеллектуальная собственность компании защищается с помощью патентов и других стандартных правовых средств, однако подобная защита подходит только для тех разработок, которые уже окончательно оформлены и доработаны. В то же время, утечка информации может произойти задолго до того, как компания получит патент и сможет преследовать любителей легкой наживы в соответствии с патентным законодательством. Кроме того, существуют такие виды интеллектуальной собственности, которые не так и просто защитить, зато очень легко украсть.
Наиболее часто из компаний утекают следующие разработки:
•    Чертежи
•    Программный код
•    Конструкторская документация
•    Образцы дизайна продукции и логотипы
•    Технологическая документация
Несложно представить, насколько серьезными могут оказаться даже для крупной компании последствия утечки её коммерческой тайны, особенно в том случае, если документы попадут в руки конкурентов. Эксперты отмечают, что для банкротства компании достаточно утечки всего 20% её коммерческих секретов, поскольку в случае с интеллектуальной собственностью убытки от утечек данных могут быть колоссальными, а в ряде случаев способны превышать даже размер годовой прибыли компании.
К счастью, у компаний, заботящихся о сохранности своей интеллектуальной собственности, есть возможность воспользоваться средствами защиты от утечек информации, чтобы предотвратить хищение своей интеллектуальной собственности. Одним из средств, наилучшим образом подходящих для предотвращения утечек перечисленных выше документов является «Контур информационной безопасности SearchInform».
Для обнаружения пересылки интеллектуальной собственности компании удобно воспользоваться «Поиском похожих»   запатентованным поисковым алгоритмом, позволяющим использовать в качестве запроса целые документы. При этом их можно обнаружить в общем потоке информации даже в том случае, когда перед отправлением их специально изменяли для затруднения поиска. В качестве подобного запроса должны фигурировать те документы, утечки которых организация хочет избежать.
Есди в результате работы «Контура информационной безопасности SearchInform» обнаружилась утечка интеллектуально собственности, необходимо организовать внутреннее расследование. Если такое расследование покажет, что утечка информации была непреднамеренной, то сотрудника, который её допустил, необходимо проинструктировать о соблюдении политик информационной безопасности компании. Если же утечка оказалась преднамеренной, то такого сотрудника, очевидно, придется увольнять.

11 июля 2013

Отслеживание активностей персонала в социальных сетях

Мы с вами как-то давно уже не беседовали о практике обеспечения информационной безопасности. Что ж, будем исправлять это досадное упущение.
Социальные сети наподобие «Одноклассников», «В контакте» и т.д. стали популярным среди офисных работников средством общения. В свете этого социальные сети являются возможным каналом утечки информации и распространения сведений, порочащих репутацию организации. Всё это неоднократно обсуждалось в нашем корпоративном  блоге, повторяться не вижу смысла.
http://www.sostav.ru/articles/rus/2012/18.10/news/images/li.jpg
Благодаря поддержке протокола HTTP «Контуром информационной безопасности» и мощным средствам поиска, встроенным в данное решение, контроль социальных сетей становится сравнительно простой задачей.
Для отслеживания активности сотрудников в социальных сетях следует воспользоваться поиском по атрибутам, где в качестве атрибута должен быть указан адрес сайта социальной сети, мониторинг которой планируется осуществлять. Далее каждое сообщение, перехваченное в данной социальной сети, должно быть проанализировано специалистом по информационной безопасности вручную.
При обнаружении факта передачи конфиденциальной информации или порочащих компанию сведений, сотрудник должен быть взят под особый контроль отдела информационной безопасности. Также должен подниматься вопрос о его недопуске к конфиденциальным сведениям и о других санкциях в отношении него. В случае, если обнаружится, что сотрудник расходует на общение в социальных сетях слишком большую часть своего рабочего времени, информация об этом обязательно должна быть доведена до его руководства и отдела кадров.
Р. Идов,
ведущий аналитик  компании SearchInform

14 июня 2013

Отслеживание переписки сотрудников с конкурентами

Продолжим знакомиться с практикой применения нашего прекрасного "Контура информационной безопасности". Сегодня  поговорим о продолжающих наглеть конкурентах, постоянно норовящих сманить ценных сотрудников или украсть ваши корпоративные секреты.
http://predatory.ru/uploads/posts/foto/1-friends-competitors-musicians.jpg
Нередко недобросовестные конкуренты организации пытаются привлечь на свою сторону её сотрудников, которые готовы за определенное вознаграждение передавать корпоративные секреты на сторону. Продаже конфиденциальных данных предшествует переписка между представителем конкурирующей организации и сотрудником вашей. Анализ случаев переписки сотрудников организации с её конкурентами показал, что при этом конкуренты обычно используют для переписки почтовые ящики на своем официальном домене.
Таким образом, для обнаружения фактов переписки сотрудников с конкурентами целесообразно использовать поиск по атрибутам отправителя и получателя письма, содержащим в себе название домена (или нескольких доменов) конкурентов. С целью снижения нагрузки на сервер стоит при этом ограничиться мониторингом только одного канала – электронной почты.
При обнаружении факта переписки с конкурентами, сотрудник должен быть взят под особый контроль отдела информационной безопасности. Также должен подниматься вопрос о его недопуске к конфиденциальным сведениям и о других санкциях в отношении него. В ряде компаний целесообразно ставить вопрос об автоматическом увольнении сотрудников, замеченных в связях с конкурентами.
Р. Идов,
ведущий аналитик компании SearchInform

07 июня 2013

Отслеживание передачи паролей

Продолжим знакомство с практикой применения нашего замечательного и рвущего в пух и прах  любых конкурентов "Контура информационной безопасности SearchInform". Сегодня поговорим о том, как отслеживать передачу паролей от корпоративных  ресурсов третьим лицам.
http://www.lanterntorch.com/wp-content/uploads/2009/08/top-secret-scaled.jpg
В любой организации есть ряд ресурсов общего доступа (корпоративные базы 1С, файловый сервер с корпоративными документами и резервными копиями данных, и т.д.), к которым имеют доступ самый широкий круг сотрудников. Вместе с тем, доступ к подобным ресурсам людей «со стороны» может привести к более чем плачевным последствиям. Причиной несанкционированного доступа может стать не только злой умысел сотрудника, который специально передает пароль от такого ресурса своему сообщнику, но и банальная халатность. Ведь при пересылке идентификационных данных по незащищенным каналам существует риск того, что эти данные попадут в руки злоумышленников. Поэтому служба информационной безопасности должна отслеживать появление паролей от корпоративных информационных ресурсов в перехваченном корпоративном трафике.
При поиске переданных паролей удобно воспользоваться алертом с обычным фразовым поиском, выбрав в качестве поисковых запросов сами пароли, либо фразы «логин пароль» и «login password». Из всех каналов передачи информации наиболее вероятна утечка паролей по таким каналам, как электронная почта, Skype, ICQ, MSN, Jabber, HTTP. Риск утечки паролей через внешние носители информации или распечатываемые на принтере документы не слишком велик, однако для полной уверенности можно контролировать на предмет утечки паролей и эти каналы, хотя это увеличит нагрузку на базу.
В случае обнаружения утечки паролей необходимо провести срез активности пользователя для выяснения, являются ли его действия намеренным нарушением политики информационной безопасностью, или простой халатностью. Если, к примеру, пароли по незащищенным каналам пересылались новому сотруднику, необходимо разъяснить опасность подобного способа передачи информации.
P.S. Кстати, мы открыли свой учебный  центр, так что если вы хотите научиться действительно эффективно бороться  с утечками информации,  то милости просим!
Р. Идов,
ведущий аналитик компании SearchInform

22 мая 2013

Практика: предотвращение утечек ноу-хау и конструкторских разработок

В нашем блоге как-то достаточно давно уже мы не затрагивали практические аспекты обеспечения информационной безопасности с помощью нашего замечательного "Контура информационной безопасности SearchInform". Исправляюсь, предлагая вашему вниманию пост, посвященный борьбе с утечками конструкторских и других разработок.
http://dic.academic.ru/pictures/enc_tech/800px_10.jpg
Как показывает опыт, для выявления фактов пересылки чертежей, моделей и других разработок, составляющих коммерческую тайну организации, зачастую достаточно поиска в перехваченной информации по конкретному формату файлов. Так, чертежи новых разработок, как правило, передаются в форматах CAD-систем, дизайнерские разработки – в файлах Photoshop или Corel Draw, картографические данные – в форматах соответствующих геоинформационных систем... Список можно продолжить, у каждой организации свой наиболее важный для неё файловый формат.
Для отслеживания передачи файлов специфических форматов в AlertCenter имеется специальный тип алертов, уведомляющих о наличии нераспознанных файлов в трафике. Обработка подобных файлов после их обнаружения должна вестись отделом информационной безопасности для каждого из файлов вручную.
При этом в случае, если при пересылке файла инсайдером умышленно изменено расширение (например, файл Microsoft Word для маскировки может иметь расширение AVI, MP3, JPG), «Контур информационной безопасности» самостоятельно распознает настоящий формат такого файла и проиндексирует содержащиеся в нем данные.
При обнаружении факта передачи данных, составляющих коммерческую тайну организации, сотрудник должен быть взят под особый контроль отдела информационной безопасности. Также должен подниматься вопрос о его недопуске к конфиденциальным сведениям и о других санкциях в отношении него. При обнаружении фактов пересылки файлов, не относящихся к работе (фильмов, музыкальных записей, игр и т.д.) сотруднику должно выноситься предупреждение с сообщением об этом факте его непосредственному руководителю.
Р. Идов,
ведущий аналитик компании SearchInform

22 марта 2013

Как обезопасить компанию от утечек персональных данных сотрудников, клиентов и партнеров?

Давно уже не было в нашем корпоративном блоге сугубо практических постов. Что ж, давайте попробуем хотя бы немного, но исправить ситуацию и поговорим о благодатной для всякого безопасника теме - персональных данных.
Данные о клиентах и партнерах – святая святых любой компании, которая мало-мальски дорожит собственной репутацией. В то же время, эти данные представляют значительный интерес для конкурентов, журналистов и прочих лиц, которые не должны иметь к ним доступа. Всё это создает благоприятную почву для сотрудников, желающих подзаработать на перепродаже закрытых корпоративных данных третьим лицам.
Отдельно стоит отметить необходимость защиты персональных данных клиентов. Эта защита не просто является законодательным требованием – её необходимость продиктована той ролью, которую сегодня играют персональные данные в жизни общества и каждого человека. С помощью одних только персональных данных мошенники имеют возможность получить доступ к электронной почте и другим информационным ресурсам человека, а также к его банковским счетам. Особенно опасны утечки персональных данных из финансовых организаций: банков, страховых компаний, коллекторских агентств, поскольку их базы содержат исчерпывающую информацию, необходимую для осуществления мошеннических операций.
Пожалуй, ничто так не вредит репутации компании, как утечка персональных данных клиентов, многие из которых после подобных инцидентов оказываются для неё безвозвратно потерянными. Среди них могут оказаться и крупные клиенты, уход нескольких из которых серьезно подорвет позиции компании на рынке. Впрочем, при утечке данных о корпоративных клиентов исход, как правило, аналогичен: многие из них предпочитают уйти к конкурентам, лучше справляющимся с защитой своей информации. Партнеры компании, как правило, также весьма щепетильно относятся к разглашению своих данных, и поэтому утечка информации может стать причиной расторжения многих договоров с ними.
Утечка данных о клиентах и партнерах может являться как случайной, так и преднамеренной, т.е. некоторые сотрудники могут специально передавать эту информацию за пределы организации. К счастью, сегодня у компаний есть возможность одинаково эффективно противостоять и халатности сотрудников, и их злому умыслу с помощью специальных средств защиты от утечек данных, например, таких, как «Контур информационной безопасности SearchInform».
Проводить мониторинг утечек данных о клиентах и партнерах компании целесообразно по названиям соответствующих организаций с использованием простого фразового поиска. Для этого нужно создать алерт, в котором в качестве запроса указать список основных партнеров и клиентов организации. Имеет смысл проводить подобный мониторинг для всех без исключения каналов передачи информации, хотя такой подход и увеличивает нагрузку на сервер, поскольку интерес представляют не только факты передачи документов, связанных с клиентами или партнерами, за пределы организации, но и обсуждение ключевых клиентов и партнеров сотрудниками по Skype, ICQ и т.д. Эти обсуждения могут иметь также важное значение для обеспечения информационной безопасности компании.
Для отслеживания персональных данных клиентов можно воспользоваться советами по борьбе с утечками персональных данных сотрудников компании.
В случае обнаружения случайной непреднамеренной утечки, как и при большинстве других инцидентов, связанных с нарушениями политик информационной безопасности, лучше всего провести с сотрудником разъяснительную беседу и инструктаж. А вот в случае преднамеренной передачи закрытых данных за пределы компании необходимо инициировать расследование и поднимать вопрос о гораздо более серьезных санкциях по отношению к виновному.
Р. Идов,
ведущий аналитик компании SearchInform

11 октября 2012

Как обезопасить компанию от ухода ключевых сотрудников?


Одним из условий успешной работы компании на любом рынке является кадровая безопасность, которую может серьезно подорвать уход ключевых сотрудников. Хотя действительно незаменимых людей в любой компании не так и много, ухода по-настоящему ценных кадров всё-таки лучше постараться избежать.
Компании пользуются различными способами увеличения лояльности сотрудников, стараясь удержать их у себя и не дать воспользоваться их знаниями и опытом конкурентам. Впрочем, это удается далеко не всегда. Но всегда можно вовремя узнать о том, что сотрудник готовится сменить работу: ведь поиск нового работодателя – занятие довольно длительное. И даже в тех случаях, когда предложение сотрудникам приходит от кого-то из конкурентов, можно легко узнать об этом, поскольку, как правило, уходу сотрудника в конкурирующую организацию предшествует достаточно длительная переписка с новым работодателем, содержащая обсуждение условий перехода к нему.
К счастью, компании, использующие средства контроля информационных потоков, такие, как «Контур информационной безопасности SearchInform», имеют возможность своевременно узнать о планах своих сотрудников по переходу в конкурирующие организации, и, соответственно, так же своевременно на них реагировать.
Основными мероприятиями, которые должен проводить отдел информационной безопасности для предупреждения ухода ключевых сотрудников из организации, являются отслеживание рассылки резюме сотрудником и мониторинг сообщений, содержащих в себе слова, характерные для переговоров по поводу размеров заработной платы, условий труда и тому подобных вещей.
Для отслеживания этих двух групп сообщений с помощью «Контура информационной безопасности SearchInform», целесообразно воспользоваться «поиском похожих» ‑ запатентованным алгоритмом, позволяющим использовать в качестве поискового запроса списки фраз и целые документы. В качестве запроса для обнаружения резюме нужно задать фразы, которые наиболее распространены в этом виде документов:
  • Фамилия
  • Имя
  • E-mail
  • Возраст
  • Выполняемые функции:
  • График работы:
  • Дата и место рождения
  • Деловые качества
  • Образование
  • Семейное положение
  • Специальность
  • Должность
  • Домашний адрес
  • Контактная информация
  • Мобильный телефон:
  • Опыт работы
  • Профессиональные достижения
  • Резюме
Аналогичный список можно подобрать и для отслеживания переговоров с HR-менеджерами конкурирующих компаний, если те сами «стучатся» к сотрудникам. Совместное использование этих двух видов оповещений позволит вам быть уверенным в том, что сотрудник не перейдет на работу к конкурентам неожиданно для вас.
Роман Идов,
ведущий аналитик компании SearchInform

04 октября 2012

Немного о скрытых конфликтах

Как  с  помощью  систем  ИБ  можно предупредить возникновение в организации скрытых конфликтов? Чем эти конфликты чреваты? Как выявить обиженных или просто нелояльно настроенных сотрудников? Опять же – для  его  это нужно?
Не секрет, что в любой организации, где работает больше одного сотрудника, между ними могут периодически возникать конфликты. Когда такие конфликты возникают в явной форме, то, как показывает практика, достаточно часто они разрешаются самими сотрудниками. А вот конфликты, которые тихо тлеют «под ковром», могут в самый неожиданный момент навредить всей организации.
Каким образом они могут нанести вред? В основном, конечно, речь идёт о косвенном ущербе, который заключается в том, что сотрудники занимаются сведением счетов вместо выполнения своих непосредственных рабочих обязанностей. Более серьёзная угроза состоит в потере уставших от такой борьбы высококвалифицированных сотрудников, которые уходят в те организации, где их потенциал будет использован более эффективно. Поэтому имеет смысл такие скрытые конфликты выявлять для того, чтобы пресекать их административными методами.
Системы обеспечения информационной безопасности для этого подходят более чем хорошо, потому что с их помощью можно производить мониторинг внутренней переписки сотрудников. Могу привести пример: у одного из наших клиентов система ИБ позволила предотвратить уход сразу нескольких ценных сотрудников, которым их недоброжелатель разослал «утку» о готовящихся кадровых переменах в руководстве компании. Аналогично, благодаря переписке можно выявлять и тех сотрудников, которые затаили какую-то обиду на кого-либо из руководителей, или просто настроены нелояльно, то есть готовы нанести ущерб компании.
Выявление таких сотрудников должно стать хорошей практикой для отдела информационной безопасности любой организации, потому что оно позволяет предотвращать многие инциденты ещё на том этапе, когда они только планируются, и избегать возможного ущерба от действий сотрудников.
Р. Идов,
ведущий аналитик компании SearchInform

22 августа 2012

Зачем сотрудники пересылают запароленные архивы?

Сотрудник, пересылающий конфиденциальные корпоративные данные за пределы компании, с виду ничем не отличается от всех остальных сотрудников, честно выполняющих возложенные на них работодателем обязанности. Однако ряд действий, которые производит сотрудник, заставляют подозревать его в инсайдерской деятельности.
Одним из таких действий является пересылка защищенных с помощью пароля архивов. Вполне естественно, что некоторые документы по работе сотрудники пересылают внутри архивов, чтобы сэкономить время на отправку и не опасаться того, что адресат забудет сохранить на свой компьютер какой-то из отправленных ими файлов. Однако, в подавляющем большинстве организаций сотрудники не имеют совершенно никакой нужды в защите таких архивов с помощью пароля. Именно поэтому случаи, когда сотрудники все-таки пересылают защищенный с помощью пароля архив, должны автоматически быть интересны для отдела информационной безопасности компании.
Правда, стоит, конечно, отметить тот факт, что вовсе не обязательно в таких архивах будет содержаться конфиденциальная информация. Как показывает практика, многие сотрудники пересылают с их помощью собственные фотографии или видеофайлы, различные материалы непристойного содержания, и даже просто картинки с «приколами». Тем не менее, поскольку в автоматическом режиме совершенно невозможно узнать, находятся в запароленном архиве конфиденциальные документы или фотографии с корпоратива, на которых главный бухгалтер пляшет на столе, отделу информационной безопасности приходится расследовать каждый из случае пересылки документов в защищенных архивах отдельно. Кроме того, даже в том случае, когда пересылка запароленного архива не связана с утечкой информации, всё равно она свидетельствует о неэффективном использовании рабочего времени, что должно также стать поводом для санкций против пересылающего защищенный архив сотрудника.
Возникает закономерный вопрос, каким именно образом можно получить информацию о том, что сотрудники пересылают защищенные паролями архивы? Для этих целей организации применяют специальные программные продукты – средства мониторинга информационных потоков в компании. Одним из таких средств, хорошо зарекомендовавшим себя в организациях любого размера и формы собственности, является «Контур информационной безопасности SearchInform».
Для отслеживания пересылки защищенных архивов создается «алерт», который как раз и срабатывает при обнаружении подобного рода архива в общем потоке трафика. Специалист по информационной безопасности получит уведомление об обнаружении архива с паролем, пересылаемого по любому из возможных каналов, включая электронную почту, HTTP, FTP, протоколы мгновенного обмена сообщениями, Skype и т.д.
После обнаружения защищенного архива имеет смысл провести проверку на предмет передачи пароля по тому же или другому каналу передачи данных. Кроме того, будет полезно провести срез активностей пользователя, отправившего подозрительный архив, с целью выявления других инцидентов с его участием. Если сотрудник занимается инсайдерской деятельностью, без сомнения, очень скоро это выяснится по его разговорам и переписке.
Р. Идов,
аналитик компании SearchInform

15 июня 2012

Примеры из жизни

Приведу ещё пару интересных примеров из реальных ситуаций с клиентами, использующими "Контур информационной безопасности" для своих нужд. Если публике понравится, то в дальнейшем, думаю, поделюсь еще парой таких случаев. Сами понимаете, по ряду причин не могу раскрыть ни названия компаний, ни место действия, но все случаи из реальной практики.
Пример 1: Планы строительной компании о покупках земли под элитную застройку начали уходить на сторону. Владельцы участков, перед оговоренной продажей застройщику, уступали их риэлторам, которые выставляли за участки совсем другие суммы. Компонент «Контура информационной безопасности» SearchInform MailSniffer помог выявить инсайдера, пересылавшего по электронной почте информацию о планах застройщика риэлторам.
Пример 2: На компьютере одного из сотрудников случайно были обнаружены резюме нескольких ведущих специалистов компании. Необходимо было выяснить, в какую компанию они собирались переходить на работу, и предотвратить возможную утечку конфиденциальной корпоративной информации, к которой они имели доступ. Мониторинг ICQ и отслеживание конфиденциальных документов на рабочих компьютеров, осуществленные с использованием «Контура информационной безопасности», позволили выяснить, что сотрудники переходят в конкурирующую компанию, а также составить список конфиденциальных документов, которые они должны были передать новому работодателю. После того как доступ к конфиденциальным документам для данных сотрудников был перекрыт, конкурирующая компания отказалась принимать их к себе на работу.
Р. Идов,
аналитик компании SearchInform

08 июня 2012

Немного практики

Хочу сегодня разбавить поток рассуждений о смысле жизни практическими советами, которыми мы даем нашим клиентам, по поддержанию информационной безопасности в их организациях. Думаю, что они будут полезны и читателям нашего блога.
«Топы» сотрудников, использующих ICQ, E-mail и т.д.
Для выявления сотрудников, нерационально расходующих свое рабочее время необходимо вручную составлять «топы» самых активных пользователей ICQ, Skype, электронной почты, социальных сетей и т.д. Сотрудник, проводящий слушком много времени за не относящимися к его непосредственным служебным обязанностям разговорами, должен быть наказан после доклада о его поведении на рабочем месте его непосредственному руководителю.
Ретроспективный мониторинг случайно выбранных сотрудников
В профилактических целях полезно проводить ретроспективный мониторинг активности 1 2% персонала организации за прошедший месяц. В случае выявления каких-либо инцидентов, связанных с нарушением политик информационной безопасности организации, сотрудник должен быть добавлен в список активного мониторинга.
Активный мониторинг персонала.
По итогам ретроспективных проверок сотрудников и по результатам анализа новых алертов, целесообразно сформировать список сотрудников, которые должны будут подлежать пристальному контролю со стороны отдела информационной безопасности. В случае, если сотрудник, находящийся в этом списке, окажется замечен в новых нарушениях политик информационной безопасности, должен подниматься вопрос о применении к нему санкций или даже о его увольнении.
А какие советы можете дать вы? Жду комментариев.
Р. Идов,
аналитик компании SearchInform

30 марта 2012

Это вам не SOPA, или как мы перебежчика ловили

Думаю, большинство читателей нашего блога уже успели ознакомиться с весьма небезынтересной новостью об отклоненном американским сенатом законопроекте, запрещающим работодателям требовать от работников указывать идентификационные данные. Этот проект, в отличие от нашумевшего SOPA, особенно лоббировать было, в общем-то, некому. Поэтому практика "отдай мне все пароли" очень даже может прижиться.
На самом деле, особой необходимости в том, чтобы требовать от работника пароли и явки, сегодня у работодателей нет. Нормальная DLP-система на 100% покрывает потребности в контроле действий сотрудников для абсолютного большинства компаний. Наша компания не столь давно подтвердила эту очевидную истину, поймав за руку конкурента, мечтающего сманить к себе сотрудника техподдержки.
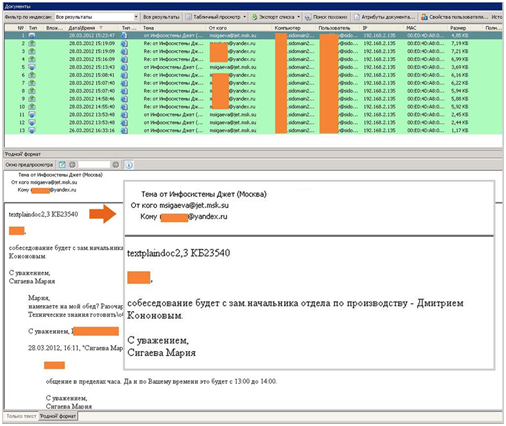
26 марта «Контур информационной безопасности SearchInform», установленный во всех офисах организации, зафиксировал факт входящего web-сообщения от сотрудницы HR-департамента компании Инфосистемы Джет Марии Сигаевой.

Данное письмо было отправлено на личный e-mail ведущего инженера службы технической поддержки компании SearchInform.

По итогам обнаруженного инцидента служба безопасности SearchInform отнесла данного сотрудника к группе риска.
28 марта «Контуром информационной безопасности SearchInform» было зафиксировано письменное предложение г-жи Сигаевой, адресованное сотруднику SearchInform, пройти собеседование с заместителем начальника отдела производства компании Инфосистемы Джет Дмитрием Кононовым.


Skype-cобеседование инженера SearchInform с сотрудником Инфосистемы Джет планировалось провести 29 марта с 13.00 до 14.00. В оговоренный промежуток времени файла записи запланированного разговора в базе перехвата SearchInform SkypeSniffer не оказалось. Сотрудник SearchInform был вызван в службу безопасности компании для разъяснения ситуации. Инженер подтвердил факт телефонного собеседования с г-ном Кононовым. Из дальнейшего объяснения сотрудника SearchInform выяснилось, что контакт с представителями Инфосистемы Джет был обусловлен исключительно профессиональным любопытством и желанием узнать свою стоимость на рынке труда. Переход к конкуренту инженером не рассматривался в принципе.
Вот такая иллюстрация очевидного принципа: DLP гораздо лучше, чем передача паролей. Всё в рамках закона, руководство в курсе, конкурент посрамлён. Так почему бы лучше законодательно не обязать всех устанавливать DLP? Идиотские инициативы отпадут сами собой, а инсайдеры и перебежчики получат по заслугам.
Р. Идов,
аналитик компании SearchInform

24 июня 2011

А ваш сертификат ещё не украли?

Когда появлся Stuxnet, о котором я так люблю писать в этом блоге, разработчики антивирусных компаний дружно заявили о том, вовремя распознать малварь им помешал именно подписанный чужой цифровой подписью драйвер, с которым, по словам производителей антивирусов, они столкнулись впервые.
"Нам до сих пор не так часто приходилось сталкиваться с наличием цифровой подписи во вредоносной программе, а подписанный драйвер мы встретили по-видимому впервые. Тем более мы долго не могли поверить в принадлежность сертификата такой известной компании как Realtek. Также достаточно продолжительное время ушло на анализ уязвимости операционной системы Windows, т.к. до сих пор с таким типом распространения сталкиваться нам не приходилось".
Сегодня мы можем наблюдать дальнейшее развитие тенденции, связанной c использованием невозбранно украденных цифровых подписей. Вредоносное ПО все чаще подписывается украденными сертификатами, пишут на Information Security. И это, дамы и господа, очень и очень печально - прежде всего, из-за того, что сертификаты перестают быть приемлемым средством защиты и подтверждения подлинности данных.
К чему это всё приведет? Очевидно, всю отрасль ИБ ждут большие изменения, связанные с сертификатам. Нет сомнения в том, что сам механизм будет использоваться ещё долго, но уже сейчас есть необходимость в его доработке и обновлении. Чему, конечно, будут сопротивляться гиганты, занимающеся выдачей сертификатов. Нас ждёт интересное противостояние, дамы и господа...
Роман Идов,
аналитик компании SearchInform

24 февраля 2011

Преступление и наказание (не совсем по Достоевскому)

Каким образом нужно реагировать на инциденты в области информационной безопасности, являющиеся, по большому счёту, в львиной доле случаев просчетами персонала? Русский менталитет подсказывает, что правильным ответом будет "настучать по голове виноватому и запретить всё нафиг, чтобы неповадно было". Что, собственно, в большинстве случаев и делается, как то ни прискорбно.
А ведь правильным ответом должно быть "проанализировать ситуацию, а затем уже делать выводы и принимать меры". И меры принимать тоже вдумчиво - если утечка не злонамеренная и не самая критичная для бизнеса, то инструктаж работников может дать гораздо более желательный для работодателя эффект, чем "стучание по голове".
В качестве примера хочу привести недавно появившуюся новость от том, как это делается "у них":
"Потеряв 21 анкету для получения гражданского паспорта Идентификационная и паспортная служба (ИПС) Великобритании получила от Управления по информационной безопасности (УИБ) лишь строгий выговор.
Согласно источнику, утечка произошла еще в мае прошлого года. Тогда паспортная служба сразу поставила в известность управление, а также граждан, чьи данные были потеряны.
По словам главы надзорного отдела УИБ Мика Горрила, управление было обеспокоено этим происшествием, однако благосклонно отнеслось к организации, поскольку надлежащие меры для предотвращения подобных инцидентов в будущем были предприняты достаточно быстро.
В результате глава паспортной службы Сара Рапсон подписала обязательство о том, что сотрудники пройдут обязательное обучение политикам информационной безопасности по хранению и работе с персональными данными. Кроме того ИПС будет обязано регулярно контролировать соблюдение правил безопасности при работе с конфиденциальной информацией, а так же корректность работы устройств по обработке данных
".
Что было бы у нас? Думаю, что ответ очевиден. Обязательно бы "полетели головы", была бы показательная порка виновных (и всех тех, кого сочли таковыми), куча слов о том, что нужно сделать для укрепления безопасности и... как то ни странно, никакого улучшения ситуации в целом. Поэтому, дорогие безопасники, давайте вместе поучимся у зарубежных коллег тому, как нужно реагировать на инциденты недорогие и малозначимые, чтобы проводить реальную профилактику действительно опасных и значимых инцидентов.
Р. Идов, 
специалист по информационной безопасности